Domain quartventil.de kaufen?
Wir ziehen mit dem Projekt
quartventil.de um.
Sind Sie am Kauf der Domain
quartventil.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain quartventil.de kaufen?
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **


Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
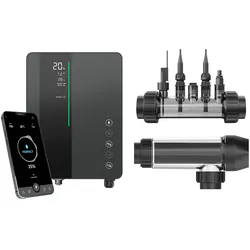
Pool Salzwasserelektrolyse InverClear mit pH-Regulierung und App-SteuerungUnsere Neuheit für die Saison: Die moderne Plug-&-Play-Salzelektrolyseanlage für Pools bis 75 m3 – mit optionaler Redox-Regelung und integrierter pH-Dosierung. Komfort, Effizienz und Wasserqualität auf höchstem Niveau – mit 5 Jahren Gewährleistung vom Marktführer. Die InverClear verbindet smarte Steuerung mit präziser Wasseraufbereitung – ideal für alle, die auf zuverlässige Desinfektion mit minimalem Wartungsaufwand setzen. Wählen Sie zwischen der Variante mit automatischer pH-Regulierung oder mit zusätzlicher Redoxregelung zur vollautomatischen Chlorkontrolle.1218,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Speth, Hermann: Kaufmännische Steuerung und Kontrolle für das kaufmännische Berufskolleg I - Ausgabe Baden-WürttembergKaufmännische Steuerung und Kontrolle für das kaufmännische Berufskolleg I - Ausgabe Baden-Württemberg , Lehrplanbezug: Baden-Württemberg, Konzeption: Das Schulbuch ist Teil der Buch- und Arbeitsheft-Reihe für das Berufskolleg I in Baden-Württemberg. Der Reihe liegen die aktuellen Fachlehrpläne zugrunde. Sie richtet sich konsequent an den in den Bildungsplänen vorgegebenen Kompetenzbereichen und Kompetenzformulierungen aus. Die fakultativen Inhalte, die teilweise am Ende der Kompetenzbereiche angeführt werden, werden ebenfalls vollständig und umfassend abgedeckt. Am Ende eines jeden Kapitels findet sich ein umfangreiches Kompetenztraining. Das Kompetenztraining dient in erster Linie dem selbstgesteuerten Lernen und einer aktiven Beteiligung der Lernenden. Um die Bearbeitung der Übungsaufgaben zu erleichtern und die Präsentation von Arbeitsergebnissen methodisch variieren zu können, stehen für die Schülerinnen, Schüler und Lehrkräfte für geeignete Aufgaben digitale Vorlagen bereit. Zu vielen Themenbereichen werden zusammenfassende Übersichten (Wingmaps) eingebunden. Diese unterstützen den Erarbeitungsprozess durch einen hohen Grad an Veranschaulichung. Sie sind verlinkt zu Erklärvideos, in denen die jeweiligen Strukturzusammenhänge didaktisch verständlich erläutert werden. Die zusammenfassenden Übersichten und Erklärvideos vergrößern den didaktisch-methodischen Handlungsspielraum und ermöglichen in ihrem Zusammenspiel die Verknüpfung fachlicher und digitaler Kompetenzen. In dem kompetenzorientierten Arbeitsheft für das Fach Steuerung und Kontrolle (Merkur-Nr. 1579) werden alle Kompetenzbereiche in Form von situativen Aufgabenstellungen konkretisiert. Die einzelnen Abschnitte des Arbeitsheftes sind passgenau mit dem Schulbuch abgestimmt. Inhalt: KB 1: Grundlagen der Buchführung, KB 2: Dokumentation der Wertschöpfungsprozesse, KB 1: Fakultative Inhalte, KB 2: Fakultative Inhalte. , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 8. Auflage, Erscheinungsjahr: 20240404, Produktform: Kartoniert, Autoren: Speth, Hermann~Waltermann, Aloys~Kaier, Alfons~Faaß, Lukas, Auflage: 24008, Auflage/Ausgabe: 8. Auflage, Seitenzahl/Blattzahl: 208, Keyword: Baden-Würtemberg; Berufkolleg; Rechnungswesen; Schulbuch, Fachschema: Betriebswirtschaft / Berufsbezogenes Schulbuch~Controlling / Berufsbezogenes Schulbuch, Fachkategorie: Unterricht und Didaktik: Berufsausbildung, Warengruppe: HC/Berufsschulbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 168, Höhe: 11, Gewicht: 412, Produktform: Kartoniert, Genre: Schule und Lernen,24,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Regulierung von AuslandsunfällenRegulierung von Auslandsunfällen , Anders als bei Unfällen im Inland kann sich die Anwaltschaft nicht auf die Kenntnis des Gerichts von der Rechtslage im Unfallland verlassen. Selbst wenn Kolleginnen oder Kollegen aus dem Unfallland hinzugezogen werden, kommen umfangreiche Kontrollpflichten hinzu. Das Handbuch hilft, bei Auslandsunfällen Klagen vor einem deutschen Gericht erfolgreich einzuleiten und zu steuern. Mit Länderberichten zu Belgien | Dänemark | Estland | Frankreich | Griechenland | Island | Italien | Niederlande | Norwegen | Österreich | Polen | Schweden | Schweiz | Spanien | Türkei Mit Beiträgen von RiAG a.D. Werner Bachmeier; RAin Christiane L. Bahner; RA Dr. Stefan Bischoff; RAin Anna Dolejsz-Swiderska, LL.M., Mediator; RAin Sabine Feller, LL.M., FAArbR, FAVersR u FATuSpedR; RA Wolfgang Frese, FAVerkR u FAArbR; RA Martin Hablützel, FAHaftpfl-u-VersR (SAV); RAin Dr. Sabine Hellwege; RA Marc Jantkowiak; Prof. Dr. Irene Kull; Prof. Dr. Janno Lahe; RA Matthias Müller-Trawinski; RA Dr. Kaspar Saner, FAHaftpfl-u-VersR (SAV); RA Anastasios Savidis; RAin Dr. Carolin Schmid-Gasser, LL.M. und RAin Azime Zeycan, FAFamR u FAVerkR. , Rück- & Bremsleuchten > Beleuchtung , Auflage: 3. Auflage, Erscheinungsjahr: 20210923, Produktform: Leinen, Redaktion: Bachmeier, Werner, Auflage: 22003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 775, Keyword: Frankreich; Österreich; Schweiz; Luxemburg; Niederlande; Türkei; Griechenland; Island; Polen; Unfall; Versicherung; Haftpflicht; KH; Schaden; Italien, Fachschema: Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Unfall~International (Recht)~Internationales Recht~Privatrecht~Zivilgesetz~Zivilrecht~Ordnungswidrigkeit~Strafrecht, Fachkategorie: Internationales Privatrecht und Kollisionsrecht~Zivilrecht, Privatrecht, allgemein~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Verkehrsrecht, Verkehrsstraf- und Verkehrsordnungswidrigkeitenrecht, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Nomos Verlagsges.MBH + Co, Verlag: Nomos Verlagsges.MBH + Co, Verlag: Nomos Verlagsgesellschaft mbH & Co. KG, Länge: 225, Breite: 165, Höhe: 51, Gewicht: 1264, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783848734184 9783832974572, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,98,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wie funktioniert der Mechanismus zur Öffnung und Schließung von Fenstern? Welche verschiedenen Arten von Fenstermechanismen gibt es?
Der Mechanismus zur Öffnung und Schließung von Fenstern kann entweder manuell durch Drehen eines Griffs oder automatisch durch einen Motor betrieben werden. Es gibt verschiedene Arten von Fenstermechanismen, darunter Drehkipp-, Schiebe-, Klapp- und Schwingfenstermechanismen. Jeder Mechanismus hat seine eigenen Vor- und Nachteile in Bezug auf Bedienung, Sicherheit und Wartung. **


Was bedeutet Phishing Anruf?
Ein Phishing-Anruf ist ein betrügerischer Anruf, bei dem der Anrufer vorgibt, von einer vertrauenswürdigen Organisation wie einer Bank oder Regierungsbehörde zu sein, um persönliche Informationen wie Passwörter, Kreditkartennummern oder Sozialversicherungsnummern zu stehlen. Diese Anrufe zielen darauf ab, Opfer dazu zu bringen, vertrauliche Informationen preiszugeben oder auf betrügerische Links zu klicken, um Malware herunterzuladen. Phishing-Anrufe sind eine Form des Social Engineerings, bei dem die Täter versuchen, das Vertrauen der Opfer zu gewinnen, um an ihre sensiblen Daten zu gelangen. Es ist wichtig, misstrauisch zu sein und niemals persönliche Informationen am Telefon preiszugeben, insbesondere wenn der Anruf unerwartet kommt. **
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Oase AquaMax Eco Control für Kontrolle und Regulierung TeichfilterpumpenAquaMax Eco Control Dieses Gerät dient zur Kontrolle und Regulierung der angeschlossenen AquaMax Eco Teichfilterpumpen. Ein seperater Stromanschluss ist nicht notwenig.171,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pool Salzwasserelektrolyse InverClear mit pH-Regulierung und App-SteuerungUnsere Neuheit für die Saison: Die moderne Plug-&-Play-Salzelektrolyseanlage für Pools bis 75 m3 – mit optionaler Redox-Regelung und integrierter pH-Dosierung. Komfort, Effizienz und Wasserqualität auf höchstem Niveau – mit 5 Jahren Gewährleistung vom Marktführer. Die InverClear verbindet smarte Steuerung mit präziser Wasseraufbereitung – ideal für alle, die auf zuverlässige Desinfektion mit minimalem Wartungsaufwand setzen. Wählen Sie zwischen der Variante mit automatischer pH-Regulierung oder mit zusätzlicher Redoxregelung zur vollautomatischen Chlorkontrolle.1218,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
Speth, Hermann: Kaufmännische Steuerung und Kontrolle für das kaufmännische Berufskolleg I - Ausgabe Baden-WürttembergKaufmännische Steuerung und Kontrolle für das kaufmännische Berufskolleg I - Ausgabe Baden-Württemberg , Lehrplanbezug: Baden-Württemberg, Konzeption: Das Schulbuch ist Teil der Buch- und Arbeitsheft-Reihe für das Berufskolleg I in Baden-Württemberg. Der Reihe liegen die aktuellen Fachlehrpläne zugrunde. Sie richtet sich konsequent an den in den Bildungsplänen vorgegebenen Kompetenzbereichen und Kompetenzformulierungen aus. Die fakultativen Inhalte, die teilweise am Ende der Kompetenzbereiche angeführt werden, werden ebenfalls vollständig und umfassend abgedeckt. Am Ende eines jeden Kapitels findet sich ein umfangreiches Kompetenztraining. Das Kompetenztraining dient in erster Linie dem selbstgesteuerten Lernen und einer aktiven Beteiligung der Lernenden. Um die Bearbeitung der Übungsaufgaben zu erleichtern und die Präsentation von Arbeitsergebnissen methodisch variieren zu können, stehen für die Schülerinnen, Schüler und Lehrkräfte für geeignete Aufgaben digitale Vorlagen bereit. Zu vielen Themenbereichen werden zusammenfassende Übersichten (Wingmaps) eingebunden. Diese unterstützen den Erarbeitungsprozess durch einen hohen Grad an Veranschaulichung. Sie sind verlinkt zu Erklärvideos, in denen die jeweiligen Strukturzusammenhänge didaktisch verständlich erläutert werden. Die zusammenfassenden Übersichten und Erklärvideos vergrößern den didaktisch-methodischen Handlungsspielraum und ermöglichen in ihrem Zusammenspiel die Verknüpfung fachlicher und digitaler Kompetenzen. In dem kompetenzorientierten Arbeitsheft für das Fach Steuerung und Kontrolle (Merkur-Nr. 1579) werden alle Kompetenzbereiche in Form von situativen Aufgabenstellungen konkretisiert. Die einzelnen Abschnitte des Arbeitsheftes sind passgenau mit dem Schulbuch abgestimmt. Inhalt: KB 1: Grundlagen der Buchführung, KB 2: Dokumentation der Wertschöpfungsprozesse, KB 1: Fakultative Inhalte, KB 2: Fakultative Inhalte. , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 8. Auflage, Erscheinungsjahr: 20240404, Produktform: Kartoniert, Autoren: Speth, Hermann~Waltermann, Aloys~Kaier, Alfons~Faaß, Lukas, Auflage: 24008, Auflage/Ausgabe: 8. Auflage, Seitenzahl/Blattzahl: 208, Keyword: Baden-Würtemberg; Berufkolleg; Rechnungswesen; Schulbuch, Fachschema: Betriebswirtschaft / Berufsbezogenes Schulbuch~Controlling / Berufsbezogenes Schulbuch, Fachkategorie: Unterricht und Didaktik: Berufsausbildung, Warengruppe: HC/Berufsschulbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 238, Breite: 168, Höhe: 11, Gewicht: 412, Produktform: Kartoniert, Genre: Schule und Lernen,24,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Regulierung von AuslandsunfällenRegulierung von Auslandsunfällen , Anders als bei Unfällen im Inland kann sich die Anwaltschaft nicht auf die Kenntnis des Gerichts von der Rechtslage im Unfallland verlassen. Selbst wenn Kolleginnen oder Kollegen aus dem Unfallland hinzugezogen werden, kommen umfangreiche Kontrollpflichten hinzu. Das Handbuch hilft, bei Auslandsunfällen Klagen vor einem deutschen Gericht erfolgreich einzuleiten und zu steuern. Mit Länderberichten zu Belgien | Dänemark | Estland | Frankreich | Griechenland | Island | Italien | Niederlande | Norwegen | Österreich | Polen | Schweden | Schweiz | Spanien | Türkei Mit Beiträgen von RiAG a.D. Werner Bachmeier; RAin Christiane L. Bahner; RA Dr. Stefan Bischoff; RAin Anna Dolejsz-Swiderska, LL.M., Mediator; RAin Sabine Feller, LL.M., FAArbR, FAVersR u FATuSpedR; RA Wolfgang Frese, FAVerkR u FAArbR; RA Martin Hablützel, FAHaftpfl-u-VersR (SAV); RAin Dr. Sabine Hellwege; RA Marc Jantkowiak; Prof. Dr. Irene Kull; Prof. Dr. Janno Lahe; RA Matthias Müller-Trawinski; RA Dr. Kaspar Saner, FAHaftpfl-u-VersR (SAV); RA Anastasios Savidis; RAin Dr. Carolin Schmid-Gasser, LL.M. und RAin Azime Zeycan, FAFamR u FAVerkR. , Rück- & Bremsleuchten > Beleuchtung , Auflage: 3. Auflage, Erscheinungsjahr: 20210923, Produktform: Leinen, Redaktion: Bachmeier, Werner, Auflage: 22003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 775, Keyword: Frankreich; Österreich; Schweiz; Luxemburg; Niederlande; Türkei; Griechenland; Island; Polen; Unfall; Versicherung; Haftpflicht; KH; Schaden; Italien, Fachschema: Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Unfall~International (Recht)~Internationales Recht~Privatrecht~Zivilgesetz~Zivilrecht~Ordnungswidrigkeit~Strafrecht, Fachkategorie: Internationales Privatrecht und Kollisionsrecht~Zivilrecht, Privatrecht, allgemein~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Verkehrsrecht, Verkehrsstraf- und Verkehrsordnungswidrigkeitenrecht, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Nomos Verlagsges.MBH + Co, Verlag: Nomos Verlagsges.MBH + Co, Verlag: Nomos Verlagsgesellschaft mbH & Co. KG, Länge: 225, Breite: 165, Höhe: 51, Gewicht: 1264, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783848734184 9783832974572, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,98,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wie funktioniert der Mechanismus zur Öffnung und Schließung von Fenstern? Welche verschiedenen Arten von Fenstermechanismen gibt es?
Der Mechanismus zur Öffnung und Schließung von Fenstern kann entweder manuell durch Drehen eines Griffs oder automatisch durch einen Motor betrieben werden. Es gibt verschiedene Arten von Fenstermechanismen, darunter Drehkipp-, Schiebe-, Klapp- und Schwingfenstermechanismen. Jeder Mechanismus hat seine eigenen Vor- und Nachteile in Bezug auf Bedienung, Sicherheit und Wartung. **
-
Was bedeutet Phishing Anruf?
Ein Phishing-Anruf ist ein betrügerischer Anruf, bei dem der Anrufer vorgibt, von einer vertrauenswürdigen Organisation wie einer Bank oder Regierungsbehörde zu sein, um persönliche Informationen wie Passwörter, Kreditkartennummern oder Sozialversicherungsnummern zu stehlen. Diese Anrufe zielen darauf ab, Opfer dazu zu bringen, vertrauliche Informationen preiszugeben oder auf betrügerische Links zu klicken, um Malware herunterzuladen. Phishing-Anrufe sind eine Form des Social Engineerings, bei dem die Täter versuchen, das Vertrauen der Opfer zu gewinnen, um an ihre sensiblen Daten zu gelangen. Es ist wichtig, misstrauisch zu sein und niemals persönliche Informationen am Telefon preiszugeben, insbesondere wenn der Anruf unerwartet kommt. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.